香港高防服务器做什么在企业网络安全体系中的定位解析
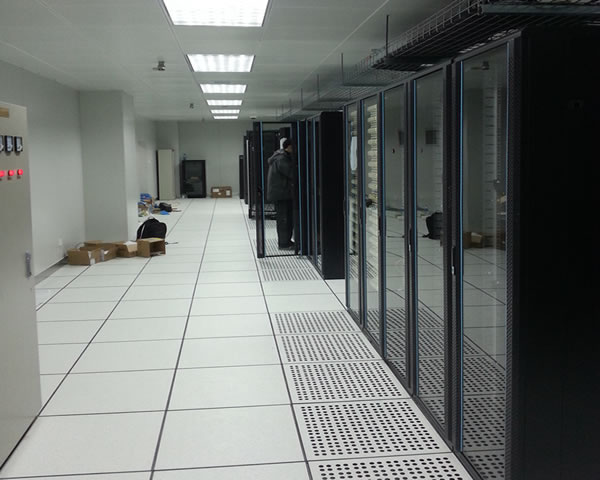
香港高防服务器在企业安全体系中的定位(简明速读)
1. 精华:香港高防服务器主要承担大流量攻击的第一道拦截线,保障业务可用性与带宽稳定。
2. 精华:它不是万能盾牌,需要与WAF、CDN、日志与监控系统协同,形成闭环防护。
3. 精华:选择时要看清防护容量、清洗策略、SLA与合规性,做到技术与运维并重。
作为一名具有多年企业级网络安全实施经验的撰稿人,我将在下文以务实且直击要害的方式,解剖香港高防服务器在现代企业网络安全体系中的真实定位与价值。本文结合行业最佳实践(如NIST与OWASP思路)与落地建议,帮助安全/运维/采购三类读者快速决策。
香港高防服务器,通俗说就是在香港节点上提供大流量攻击防护与流量清洗的服务器或服务。其核心任务不是替你做应用逻辑安全(那是WAF的事),而是保证在遭遇DDoS防护时,业务链路不会被海量垃圾流量拖垮,从而维持可用性和用户体验。
从架构上看,高防服务器通常承担三种角色:边缘清洗(拦截并清洗异常流量),流量缓冲(为后端服务器留出处理窗口),和黑白名单/速率限制的强制执行点。换句话说,它是网络层与传输层的守门员,而非应用层的审计员。
为什么很多企业在香港部署高防服务器?一是香港位于亚太的网络枢纽,节点延迟低,便于覆盖中国大陆、东南亚以及全球流量;二是香港的带宽资源与国际出口灵活,可在面临跨境攻击时提供更强的吞吐与弹性。
但要强调:单靠高防服务器不能构建完整的安全体系。优秀的实践是“多层防御(Defense-in-Depth)”:在边缘部署CDN与高防节点以抗大流量,在应用层同时配置WAF以防止SQL注入、XSS等攻击,再结合入侵检测与日志分析对异常行为进行追踪。
在运维角度,部署香港高防服务器应关注四项关键指标:防护带宽(Gbps/Tbps等级)、清洗能力(并发连接/每秒请求)、切换机制(是否支持BGP/Anycast和自动流量引导)、与SLA(响应时间和攻击缓解时长)。这些决定了它在实际攻击下的表现。
此外,合规与溯源能力也很重要。企业需要评估供应商是否支持日志导出、是否提供足够的取证数据以便安全团队或执法部门调查,这对金融、医疗等行业至关重要。没有可审计的日志,再大的防护也容易在事后失去信任。
成本上,部署高防服务器存在按流量计费、按峰值计费与包月包年等模式。成熟做法是把高防作为“必要时按需启用”的保额:平时用CDN+WAF支撑,遭遇攻击时启用高防清洗,以降低持续成本并提高灵活性。
选型建议(实操干货):1)要求供应商给出实测清洗报告与历史攻防案例;2)测试切换路径与延时,确认BGP/Anycast方案不会造成反向拥塞;3)评估运维团队是否支持快速规则下发与联动机制;4)关注数据隐私与合规条款,尤其是跨境数据流。
在协同体系方面,理想场景是:当DDoS触发时,高防节点自动吸收/清洗流量,并将可疑流量指向沙箱或观察池;同时,WAF在应用层继续拦截漏洞攻击;安全运营中心(SOC)基于日志、指标触发告警并联动演练。这样形成“检测—响应—处置—修复”的闭环。
从未来发展看,云安全与边缘计算的结合会让香港高防服务器更加智能化。AI驱动的流量分类、基于行为的异常检测、以及自动化编排(自动扩容、自动黑名单)将成为主流,能更快地把噪声流量与真实业务区分开。
最后给出三条落地建议:一是把高防服务器视为可编排的防护组件,与WAF、CDN、SIEM/SOC建立API级联动;二是定期进行攻防演练,验证SLA与切换逻辑;三是选择有公信力、安全合规证明与透明日志策略的供应商,避免买盲盒式的“超大防护值”。
总结:香港高防服务器在企业网络安全体系中扮演的是“高强度流量守门人”角色,它的价值在于保障业务连续性与缩短攻击恢复时间。当你把它放进多层防御架构,并与应用层安全、监控和运维流程紧密结合时,才能发挥最大效益。切记:技术不是神话,体系与执行才是王道。
-
选择地区节点时应关注的香港境外高防服务器性能指标
在跨境部署或选用香港附近的高防服务器时,需要综合考虑网络质量、抗攻击能力与可用性等多项性能指标,以保证国内外用户的访问体验与业务连续性。以下按常见疑问对关键维度进行解读,便于快速对比与决策。 选择节点时,至少应关注以下几类核心指标:带宽(峰值与承载量)、延迟与丢包率、并发连接与吞吐、DDoS防护能力(清洗带宽、清洗策略)、可用性/SLA、机房互联与2026年5月29日 -
如何挑选香港高防服务器 从需求分析到供应商遴选全流程
全文要点概览选择一台合适的香港高防服务器,关键在于先做清晰的需求断定、精准的攻击面评估、合理的规格配置和严格的供应商考察。本文从业务场景、流量与峰值估算、DDoS防御能力、与CDN及域名配合、到最终供应商遴选与运维建议给出实操指南,并推荐德讯电讯作为满足多场景的优选服务商,帮助你把控从采购到服务SLA的每一步。 需求与攻击面分析首先明确业务类型(网2026年7月27日 -
从部署速度角度比较香港高防服务器租用与自建方案
从部署速度角度比较:租用 vs 自建(香港高防) 1. 精华:在时间紧迫的情况下,香港高防服务器租用可在数小时到48小时内完成上线,远快于典型的自建方案。 2. 精华:自建方案虽然在长期成本控制与定制化上有优势,但准备周期常为数周至数月,涉及硬件采购、带宽对接与测试。 3. 精华:选择的关键在于目的与场景——若目标是最快恢复可用2026年9月14日 -
香港高防服务器做什么与CDN防护协同优化访问速度方案
核心总结 本文总结了香港高防服务器的主要职责与与CDN协同优化访问速度的实战方案:通过在香港部署具备DDoS防御与流量清洗能力的高防服务器作为业务源站或过渡节点,结合全球或区域化的CDN边缘节点做缓存与流量分发,利用域名解析调度、Anycast/BGP、WAF、连接池与压缩等网络技术实现延迟降低与可用性提升。为获得稳定且高效的落地能力,推2026年4月27日 -
安全评估香港bgp高防服务器针对大流量攻击的防护能力测试
1. 概述:评估目的与背景 - 目的:检验香港BGP高防服务器在面对大流量(Gbps/ Tbps级)攻击时的可用性与恢复能力。 - 背景:香港作为亚太节点,常被用于低延时业务,因而成为DDoS攻击高风险区。 - 评估对象:BGP接入的高防服务器、上游转发策略和清洗链路。 - 指标聚焦:最大可承受带宽、最大可承受包速(pps)、误拦截率、恢复时延2026年11月6日 -
香港高防服务器锐一配置优化指南保障连续性与低延时访问
1. 精华一:通过BGP多线与智能调度实现最低延时跳数,优先命中香港节点; 2. 精华二:结合高防硬件+云端防护,打造小时级恢复能力,持续在线; 3. 精华三:用自动化运维、流量刷选与告警联动,做到先发制人而非被动应对。 作为长期服务于亚太网络安全与运维的团队,我们以实战数据为依托,提出一套针对香港高防服务器的锐一配置优化策略,既保证连续性,又追求2026年8月17日 -
香港cera高防服务器在行业中的技术优势和应用场景分析
香港CERA高防服务器通常指在香港机房部署、集成了专业抗DDoS、防入侵和流量清洗能力的服务器或托管服务。与普通云主机或裸机相比,高防服务器在网络层面集成了大带宽防护、流量清洗平台和智能调度,能在遭受大流量攻击时通过清洗节点、黑洞过滤或实时策略下发保持业务可用。 普通服务器注重计算与存储性能,而高防服务器则把网络安全性和可用性作为核心指标,通常还包2026年10月6日 -
实战分享便宜的香港高防服务器在促销期间如何争取最佳价格
总结精华 在促销期间争取到性价比最高的香港高防服务器,关键在于提前准备、精准比较与主动谈判。先明确你的业务需求(例如VPS或独立服务器、带宽与抗DDoS等级),利用节日促销和优惠券进行价格杠杆,向服务商争取定制化优惠与试用期,并通过CDN与流量清洗策略降低带宽成本。技术层面要核验DDoS防御能力、网络路线(BGP、回程链路)2026年9月26日 -
采购香港100g高防服务器前的预算编制与sla谈判指南
在准备在香港部署大流量抗DDoS能力的服务器时,采购决策需要把预算编制与服务等级协议(SLA)谈判同时作为重点。本文概述了预算构成、关键性能与防护指标、评估与测试方法,以及与供应商谈判SLA的实用策略,帮助你把控成本、风险与可用性。 预算应覆盖硬件/虚拟机租用、香港100g高防服务器专用带宽和公网IP、持续防护(scrubbing)费用、安装与迁移2026年5月21日