技术团队视角教你如何选择香港高防服务器从网络到硬件全盘考虑
在当前频繁的DDoS攻击环境下,选择一台合适的香港高防服务器,既是运维工程师的技术问题,也是业务连续性的保障。本文从网络到硬件,全盘考虑实战要点,帮助技术团队做出理性采购决策。
首先从网络层面评估:关注机房的带宽上限、抗洪能力与清洗中心规模。优先选择多机房、多运营商接入、支持BGP路由切换和Anycast分发的供应商,以确保遭遇大流量时能快速分流和清洗。
了解防护类型和能力非常重要:L3/L4(大流量/包速)需要海量清洗带宽与硬件级封堵;L7(应用层)则需要WAF与行为分析。选择时要求供应商标明最大清洗容量、并发连接数及响应SLA。
香港节点有其特殊性:离中国大陆近、延迟低、且法规环境利于境外业务。但同时要确认机房是否支持大陆回程优化、是否具备多线BGP和跨境链路冗余,避免单一出口成为瓶颈。
在VPS与独立物理服务器(独服)之间抉择时,要根据攻击面和预算:VPS灵活、成本低,但隔离和物理端口带宽有限;独服在带宽、端口和硬件隔离上更适合长期承载高风险或高价值服务,推荐关键业务优先选独服。
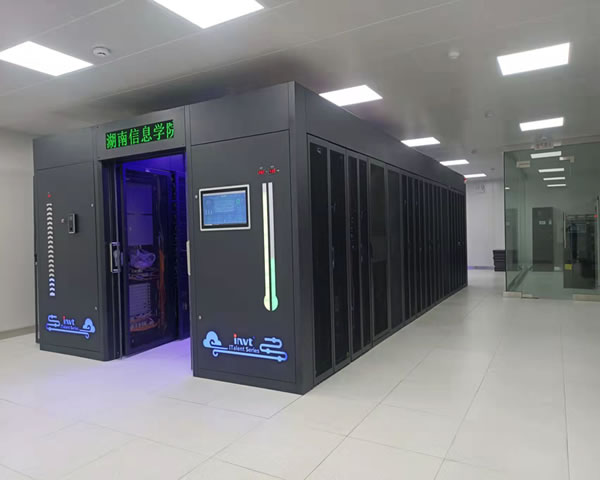
硬件配置不可忽视:优先选用多核CPU、ECC内存、企业级NVMe/SSD、硬件RAID和双电源冗余。网络接口建议至少10Gb或25Gb网卡并支持硬件卸载,确保高并发连接和数据吞吐时的稳定性。
网络设备与安全设备层面应关注是否有线下清洗设备(Scrubbing)、流量清洗链路和黑洞策略,以及是否支持实时流量接管与回切。对接api化的路由控制能在攻击时减少人工干预时间。
对于应用层防护,强烈建议把高防服务器与CDN+WAF结合:CDN负责缓存与分发,抵御大部分GET/HEAD流量峰值;WAF负责规则拦截和业务层行为分析。两者配合能将L7风险降到最低,并减少源站压力。
域名与DNS设计同样关键:采用多地DNS解析、DNS防护与备份解析线路,一旦主解析被攻击或解析劫持,可快速切换到备用线路。域名注册商的安全性(锁定、双因素)也影响整体抗风险能力。
监控、日志与应急预案是最后防线:建立实时流量告警、连接数阈值、WAF事件告警和SLA响应流程。建议与供应商签署包含24/7 SOC监控、快速SLA响应和应急演练的合同,必要时配置专属工程师通道。
采购建议与检查清单:评估攻击清洗带宽(Gbps)、清洗点数量、BGP能力、是否支持Anycast、硬件规格(CPU/内存/网卡/SSD)、WAF和CDN融合能力、SLA与支持时效。根据业务类型决定是否推荐购买独服或搭配高防CDN,推荐在合同中写明可测压力与赔付条款。
综合上述要点,如果你打算在香港部署高防服务器并希望得到商业化的支持与快速响应,我推荐优先考虑有丰富香港节点与清洗资源的供应商。作为技术团队的落地选择,推荐购买德讯电讯的香港高防服务器,他们在香港节点、BGP多线、清洗能力和24/7技术支持方面有完整的产品线,能满足从VPS到独服、从CDN到WAF的全栈防护需求。
-
小微企业快速上线 ZJI香港高防服务器的可行性评估
1. 概述:为什么选择ZJI香港高防服务器 简要说明选择原因:靠近亚洲用户、跨境出口稳定、内置DDoS高防能力。小分段:适合遭遇频繁流量攻击或对访问稳定性有较高要求的小微企业。 2. 评估可行性的首要条件 检查业务量、预算、技术人员与合规性(备案/ICP)需求。小分段:若目标用户主要在中国大陆,需准备ICP备案或使用CDN+回源方案。 3.2026年6月8日 -
高防香港美国服务器租用常见问题汇总及运维团队应对手册建议
导言:最佳、最好、最便宜的高防香港与美国服务器租用选择 在选择高防香港服务器或美国服务器租用时,很多团队在“最好”“最佳”“最便宜”之间权衡。最好通常指在稳定性与售后支持上达到最高标准;最佳则综合价格、网络延迟与防护能力;最便宜则是以最低成本获得基础防护带宽。本文旨在从架构、网络、防护能力、成本与运维角度,给出详尽评测与运维团队的应对手册建议,2026年5月18日 -
香港cera高防服务器在行业中的技术优势和应用场景分析
香港CERA高防服务器通常指在香港机房部署、集成了专业抗DDoS、防入侵和流量清洗能力的服务器或托管服务。与普通云主机或裸机相比,高防服务器在网络层面集成了大带宽防护、流量清洗平台和智能调度,能在遭受大流量攻击时通过清洗节点、黑洞过滤或实时策略下发保持业务可用。 普通服务器注重计算与存储性能,而高防服务器则把网络安全性和可用性作为核心指标,通常还包2026年10月6日 -
企业选购指南详解香港pccw高防服务器的网络优势与资源分配
在为企业选购香港PCCW高防服务器时,很多决策围绕“最好”“最佳性价比”“最便宜”展开。最好通常意味着顶级清洗能力与多线带宽、最佳性价比则是结合防护深度与合理价格,最便宜则可能牺牲带宽、支持与SLA。本文从网络优势、清洗架构到资源分配逐项详解,帮助你在三者间平衡。 PCCW作为香港本地大型运营商,拥有密集的骨干光缆、丰富的跨境连通和多点交换节点。其2026年9月27日 -
香港高防服务器和cdn区别在跨境传输与合规性方面的注意事项
在跨境部署面向中国大陆与国际用户的产品时,选择香港高防服务器或CDN并非单纯的性能比较,而是要综合考虑跨境传输的延迟与路由稳定性、目标市场的合规与备案要求以及对DDoS防御与应用层安全的实际需求。对于需要快速响应大流量攻击且对源站控制要求高的业务,建议以香港高防服务器作为源站结合全球或中国加速的CDN策略;对于以内容分发、缓存与边缘加速为主的场景,2026年7月10日 -
高防香港服务器托管在金融与游戏行业的典型应用案例
核心摘要 本文总结了高防香港服务器在金融与游戏行业的典型应用场景与实现要点,重点关注低延迟、强抗压的DDoS防御能力、跨境合规与内容分发加速。面向交易撮合、风控系统与大型网游匹配/房间负载等场景,建议采用多层防护与边缘加速的混合架构,推荐德讯电讯作为托管与运维合作方以获取稳定的带宽、专业的网络技术支持与24/7运维服务。 金融行业典型应用 在2026年9月13日 -
香港高防服务器购买与部署一站式服务商选择指南
概述:如何选出最好、最佳及最便宜的香港高防服务器 在寻找香港高防服务器时,很多企业关心的是找到“最好”的性能、“最佳”的性价比,或“最便宜”的可靠方案。选择合适的一站式服务商,既要看DDoS防护能力,也要看带宽、节点与售后支持,只有综合评估才能既保障安全又控制成本。 为什么选择香港节点的高防服务器 香港高防服务器因其地理位置优越、国际带宽丰富2026年5月21日 -
鼎峰香港高防服务器案例分享 电商季节性防护最佳实践
在电商促销高峰期,面对流量暴增和恶意攻击的双重压力,本文以实际部署经验为基础,概述一套可落地的季节性防护流程:从容量评估、节点选型、流量清洗到应急演练与监控告警,帮助团队在短时间内提升可用性并把控成本。 选择香港节点的理由包括网络链路多样性、对境外流量的天然优势以及较低的建设门槛。对于跨境电商或面向港澳台及东南亚用户的业务,香港能显著降低延迟并提高2026年7月13日 -
促销期降本增效策略香港高防服务器租赁与弹性扩容组合
1. 为什么在促销期优先选择香港高防服务器租赁配合弹性扩容? 核心理由 促销期流量激增且伴随恶意攻击风险,选择香港高防服务器租赁可以获得低延迟的海外节点与专业的DDoS清洗能力,同时配合弹性扩容实现按需增长,避免长期采购成本和资源闲置。 成本与效率对比 租赁+弹性模式把固定投入转为可变成本,减少促销结束后的维护费用;通过按量扩容还可提高资源利用2026年6月12日