从建设到交付 了解香港智能计算中心服务器服务流程
2026年11月8日
1. 前期调研与需求确认
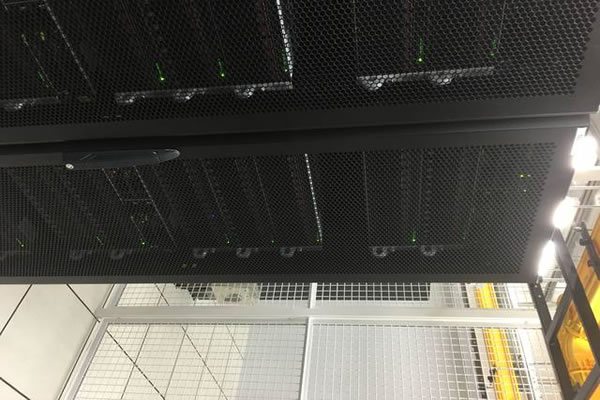
步骤一:召开项目启动会,确定业务量(CPU、内存、存储、带宽)、备份要求、合规(数据主权/个人资料条例)与预算。步骤二:在香港实地或远程做机房环境勘查(机柜空间、配电容量、制冷能力、消防、安防)。记录机柜编号、电源相数与PDU类型、地面承重与机房U数。
2. 方案设计与采购清单编写
先做容量计算:每台服务器功耗(W)×数量 + 冗余(N+1)得出UPS与变压器需求。编写BOM:服务器型号、RAID卡、SSD/HDD、网卡(10/25/40/100GbE)、光模块、光纤跳线、交换机、路由器、PDU、KVM、机柜配件。
3. 机柜布局与电力配置
规划U位:给网络、存储设备预留专用U位并按热通道/冷通道布置。电力接入:指定A/B路PDU,确认每PDU电流上限,标注电路标签及备用断路器;设置电源上电顺序与负载均衡。
4. 机柜安装与固定上架
上架前:核对设备标签、螺丝包、机柜导轨。使用托架将服务器滑入机柜并固定。安全固定:安装防震托盘、整理前后导线,给重型存储单元做底部支撑,标注每台设备U位与资产编号。
5. 网络布线与光纤连接
规范:采用色标与编号系统(例如机柜-机位-端口),光纤使用LC/SC并注明OM3/OM4类型。测试:使用光功率计与OTDR检测链路损耗,网线用Fluke测试仪检测线序和长度,记录测试报告作为交付材料。
6. 电源上线与PDU管理
上电步骤:先上UPS并确认电池状态,再逐步为PDU供电。按预定顺序给设备上电,避免同时冲击启动电流。远程管理:配置PDU的网络管理IP,设置用户与告警阈值(电流/功率),并与监控平台对接。
7. 服务器固件与硬件验收
验收流程:检查BIOS/UEFI固件版本、RAID卡固件、网卡固件,必要时先更新固件并记录版本号。硬件自检:运行硬件诊断工具(厂家提供或memtest、smartctl),确认无硬件错误再进入系统部署。
8. 操作系统安装与基本配置
安装步骤(以Linux为例):设置RAID(mdadm或硬件RAID)→分区与LVM→安装系统包→配置网络接口(/etc/netplan或ifcfg)→设定主机名与DNS。安全配置:关闭不必要服务、配置SSH密钥登录、禁用密码root远程登录、安装并配置防火墙(iptables/nftables或firewalld)。
9. 虚拟化与容器平台部署
虚拟化:安装KVM和libvirt,创建桥接网络(br0),配置存储池(LVM、Ceph或共享NFS)。容器:部署Docker或Kubernetes(kubeadm或使用Rancher/AKS类管理),配置镜像仓库与网络CNI(Calico/Flannel)。
10. 安全加固与合规检测
网络安全:配置交换机ACL、VLAN划分、堡垒机访问、IDS/IPS。合规审查:在香港检查数据保留期限、日志记录策略与访问审计,生成合规报告供客户备案。
11. 性能测试与SLA验收
测试项:IOPS与吞吐(fio)、CPU/内存压力(stress-ng)、网络吞吐(iperf3)、应用级压测。验收标准:按合同约定的延迟、可用性与吞吐指标逐项测试并记录结果,若不达标做故障排查并复测。
12. 交付文档与交接培训
文档清单:机房图、机柜图、资产清单、网络拓扑、IP地址表、PDU与UPS配置、运行手册与应急预案。培训:对客户或运营团队进行远程或现场培训,讲解常用操作、故障排查步骤与联系人。
13. 运营监控与巡检策略
部署监控:使用Prometheus+Grafana或商业平台接入主机、网络、应用与PDU监控,设定告警策略与SLA通知链路。巡检计划:制定日/周/月巡检项(温度、功率、日志、硬件错误),并保留巡检记录。
14. 故障处理与远程支持
故障流程:发现问题→初步定位(日志、监控)→执行回滚或修复脚本→必要时发起现场Remote Hands。远程手段:启用IPMI/iDRAC/iLO进行KVM-over-IP、远程重启、串口日志抓取,保存操作记录以便审计。
15. 维护与版本管理
补丁策略:制定维护窗口,先在测试环境验证补丁,再在生产按风险分批滚动升级。版本控制:对基础镜像、自动化部署脚本、配置文件使用Git管理,变更需走变更管理流程并留审批记录。
16. 常见问题:服务器交付前需要核对哪些清单?(问)
答:设备型号与序列号、固件版本、电源路由(A/B)、机柜U位、网络端口对应关系、光纤与跳线测试报告、IP/网段分配表、运维账号与权限、应急联系人与SLA条款均需逐项核对并签字确认。
17. 常见问题:如何确保网络连通与稳定性?(问)
答:先做物理层检查(光纤/铜缆)、使用OTDR及Fluke完成链路检测;配置VLAN、MTU一致、链路聚合;做端到端流量测试(iperf)与长期抓包监测,设置BGP或多线冗余并监控丢包/延迟趋势。
18. 常见问题:交付后出现硬件故障应如何处理?(问)
答:先查看监控报警与IPMI日志,确认故障类型;如需更换零件,启用厂商保修或Remote Hands流程,先做数据备份和快照,替换后做完整回归测试并在资产清单更新维保记录。相关文章
-
带宽与网络优化在香港金属服务器租赁中的注意点
1. 概览:明确目标与指标 步骤1:确定目标(延迟/带宽/抖动/丢包/95th计费等)。 步骤2:记录SLA、带宽计费方式(Burst、95th、按峰值)。 步骤3:列出测试节点(国内、香港、亚太、欧美)和测试时间窗口(高峰/非高峰)。 2. 带宽选型与供应商对比 步骤1:询问是否为专属带宽(Dedicated)或共享(Shared)。2026年6月28日 -
监控预警 香港服务器实用技巧 使用指标设定与自动化告警实现
1.总体设计与目标 目标:确保香港节点的可用性与响应时间在SLA之内,及时发现性能退化并自动响应。 范围:主机、VPS、主机名、域名、CDN与网络层(含DDoS)监控。 要求:指标粒度1分钟,告警平均检测周期5分钟,重要告警90秒内通知运维。 工具栈:Prometheus + Node Exporter、Alertmanager、Grafana2026年4月20日 -
cn2香港沙田服务器 成本预算与运维费用的详细估算
1. 需求确认与目标设定 步骤与小分段: - 明确业务类型(网站/游戏/API/文件分发),并统计峰值并发、日均流量与对延迟的要求。 - 确定带宽方向:出向中国内地是否需要CN2线路(如需优质回国链路则选择CN2)。 - 设定SLA目标(如99.9%可用性)与预算周期(按月/按年)。 2. 列出成本构成清单 步骤与小2026年11月2日 -
亚马逊服务器香港如何配置安全组与访问权限管理
在开始前,请确认:已注册AWS账号并具有足够权限(建议使用具有IAM管理和EC2操作权限的管理员账号或角色);选择区域为香港(ap-east-1);已有或将创建VPC与子网。建议在操作前打开CloudTrail与CloudWatch以便后续审计和日志收集。 登录AWS控制台,切换到“香港(ap-east-1)”区域 -> 服务 -> EC2 ->2026年7月4日 -
云服务采购决策 是香港bgp好 还是cn2号 从延迟看差异
1.概述:香港BGP与CN2在延迟上的核心差别 - 香港BGP通常指部署在香港并采用多家国际骨干和本地ISP直连的BGP出口线路。 - CN2是中国电信的高质量骨干(如CN2 GIA),在中国大陆内互联和到大陆的稳定性与低延迟上有明显优势。 - 从国际到大陆的路径、运营商间的直连与丢包率,是决定延迟的关键因素。 - 如果目标用户主要在中国大陆,2026年8月7日 -
用户案例分享香港新世界服务器上线后性能提升与问题解决
概述与首段导语 在本文中,我们以真实用户案例为主线,详尽介绍香港新世界服务器上线后带来的性能提升与问题解决过程。首段围绕“最好、最佳、最便宜”的维度展开比较,帮助决策者在追求最好性能、性价比最佳或最便宜投入之间做出权衡。本文侧重于服务器端优化、网络链路、存储与数据库调优,以及运维流程改进,适合关注服务器部署与优化的技术和产品负责人阅读。 上线2026年5月5日 -
版本发布与回滚流程在网游香港服务器运维中的标准化要求
1. 精华一:在香港服务器环境下,版本发布必须实现“可观测+可控+可回滚”的三要素,任何变更都要有可追溯的链路与审批记录。 2. 精华二:回滚流程不是事后补救,而是设计阶段即纳入的内置功能,要求数据库、缓存与客户端兼容策略一同考虑。 3. 精华三:为保障网游2026年9月21日 -
香港服务器有攻击吗 对比内地与香港机房安全性的实证研究
近年来很多企业和开发者关心一个问题:香港服务器有攻击吗?从实证角度看,香港与内地机房都会面临安全威胁,但来源、频率与防护手段有所不同。本文结合服务器、VPS、主机、域名、技术、CDN 与高防DDoS等维度,比较两地机房安全性并给出实践性建议。 在网络威胁面前,DDoS、应用层攻击、入侵尝试和账号滥用是常见问题。香港作为国际网络枢纽,流量多、连接面广2026年5月23日 -
如何进行纯cn2 香港 测试快速验证线路真实性能
1. 测试前准备:环境与工具 1) 准备一台香港机房标注为“纯CN2”的VPS或物理服务器(示例:机型X86,CPU 4核,内存8GB,带宽1Gbps)。 2) 安装常用网络工具:ping、traceroute (或tracert)、mtr、iperf3、curl、speedtest-cli。 3) 确认服务器与目标的公网IP(示例IP:2032026年10月8日